Abordez votre prochain audit Salesforce avec une documentation déjà à jour.
Un audit commence souvent par des semaines passées à reconstituer l’état de l’org. aprity le maintient à jour pour vous : objets, règles, automatisations, autorisations et intégrations, décrits en langage métier et actualisés à chaque analyse.
Accès en lecture seuleMétadonnées supprimées après chaque analyseDonnées hébergées dans l’UE ou aux États-Unis
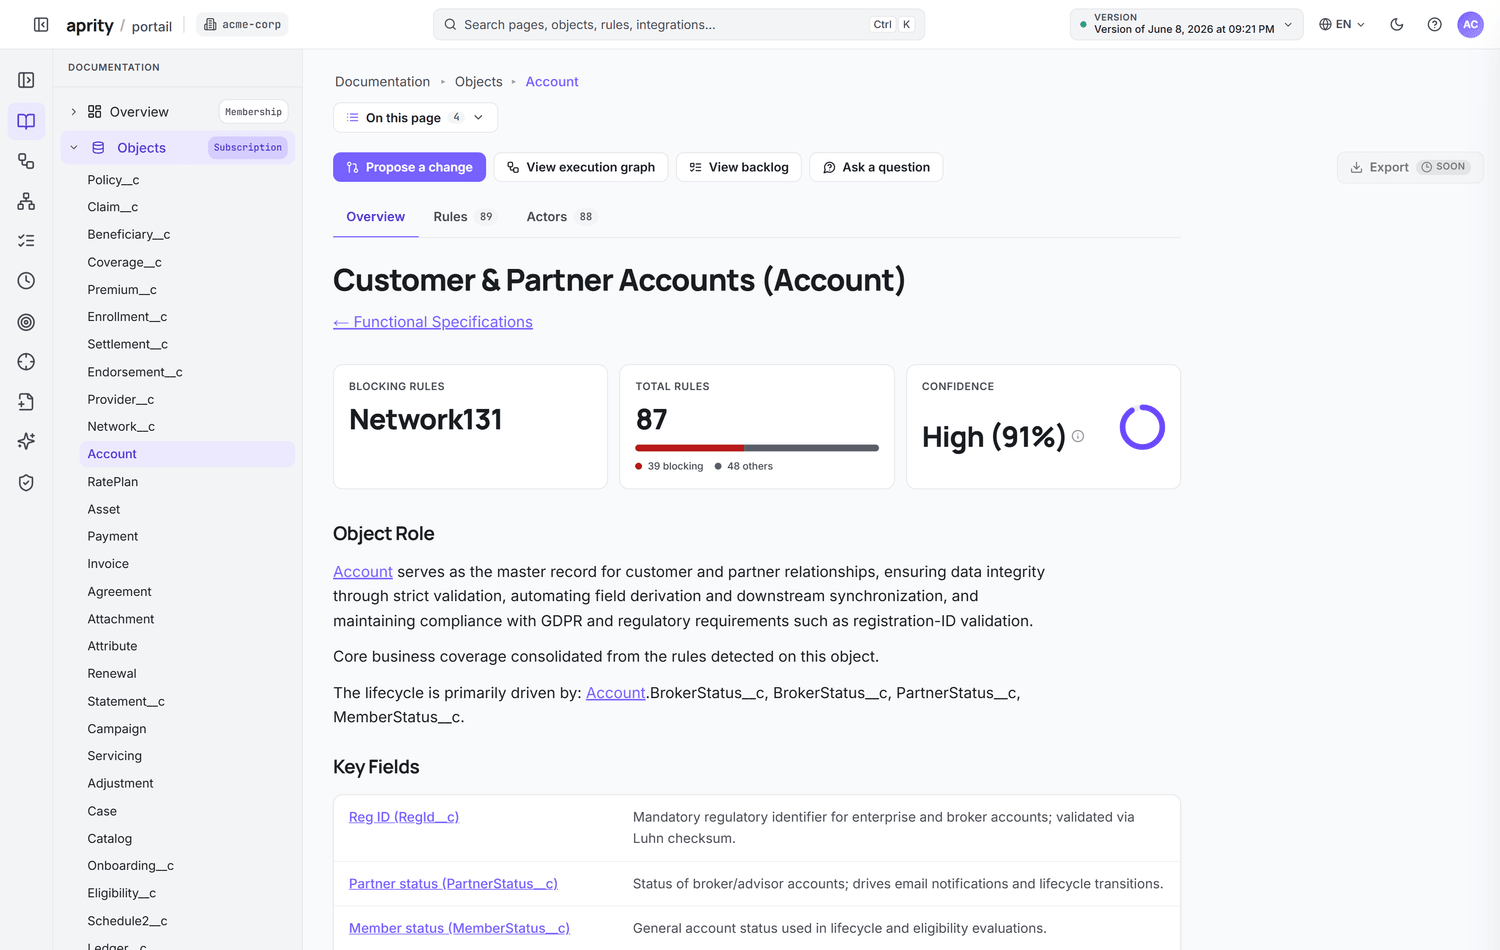
Le goulot d’étranglement, c’est l’état des lieux.
Un travail refait à chaque cycle
Le document du dernier audit n’est plus à jour. Chaque nouvel audit repart de zéro pour redécouvrir l’org, avec les mêmes semaines de travail.
Des preuves éparpillées
Les règles se répartissent entre Flow, Apex et règles de validation ; les autorisations, entre profils et ensembles d’autorisations. Tout rassembler à la main dans un état lisible prend du temps et expose aux erreurs.
Des risques cachés dans les automatisations
Ce qui se déclenche réellement sur un enregistrement, et ce qui le bloque, se voit mal. C’est justement ce qu’un auditeur demande qu’on lui explique.
Votre org documentée avant même le début de l’audit.
Le portail présente l’état actuel de l’org en termes métier. Lancez une analyse la semaine de l’audit : l’auditeur consulte le portail, et votre équipe n’a rien à reconstituer.
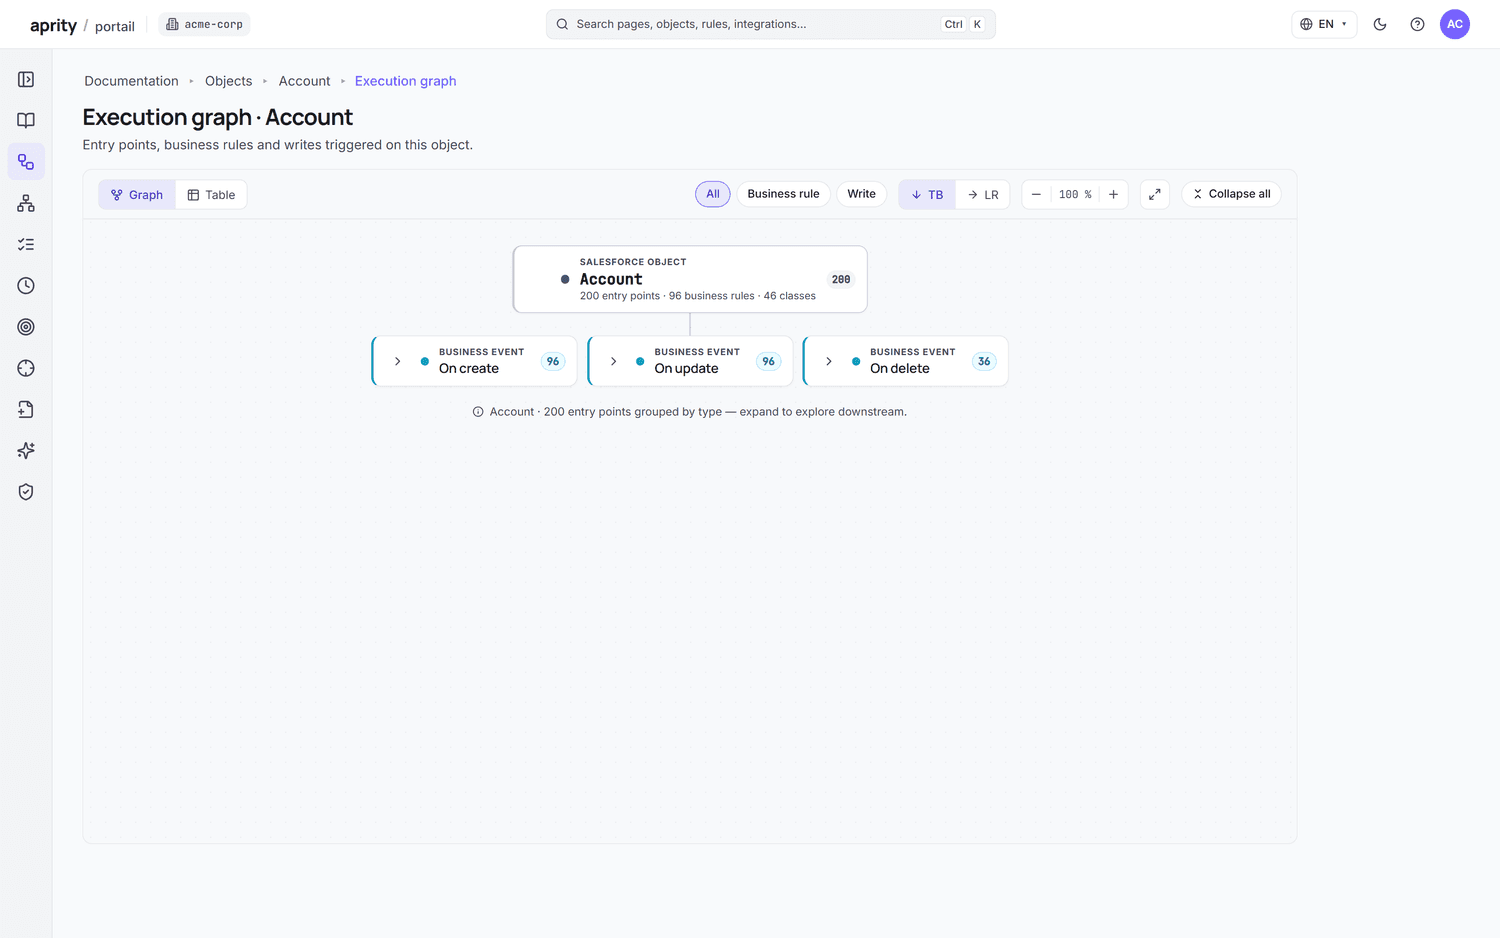
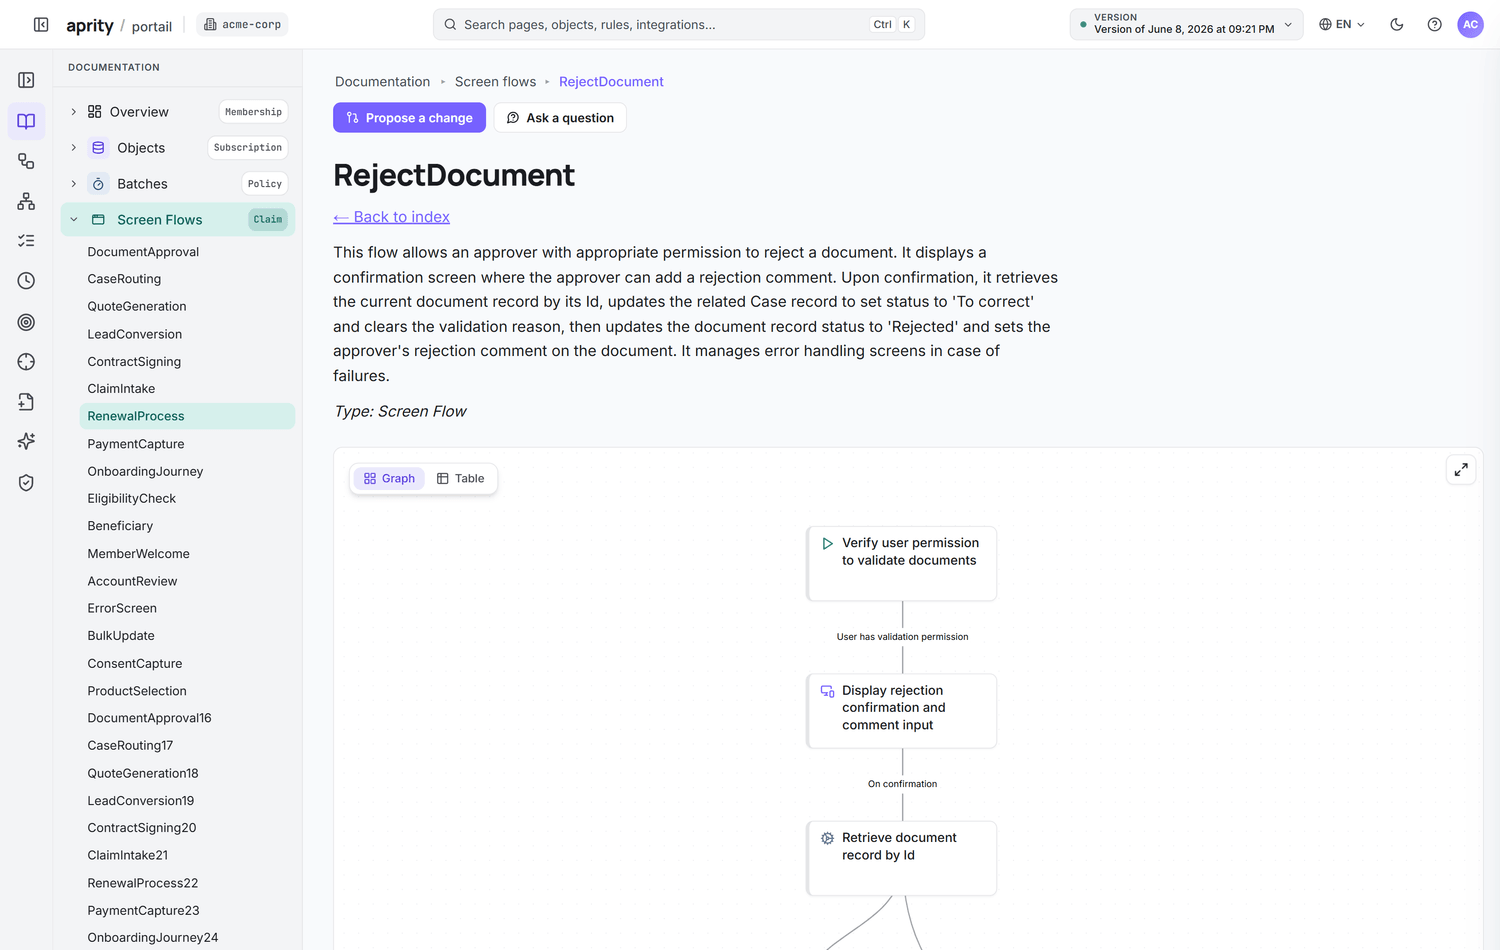
Objets, règles et automatisations
Chaque objet, règle de validation, Flow et automatisation Apex est expliqué en langage métier, avec le composant d’où provient l’explication.
Les accès, visibles
Les profils et les ensembles d’autorisations apparaissent dans la documentation : les accès font partie de ce que l’auditeur examine.
Intégrations entrantes et sortantes
Les intégrations repérées dans la configuration et dans le code, avec les objets qu’elles utilisent.
Historique des changements
Les règles métier ajoutées, modifiées ou supprimées entre deux analyses, par exemple sur toute la période auditée.
De la préparation d’une certification à la due diligence.
Préparer ISO 27001, SOC 2 ou HDS
Gardez à jour la partie Salesforce de votre documentation, prête le jour où l’auditeur arrive.
Revue interne et revue de sécurité
Fournissez aux équipes risques et sécurité une cartographie à jour des automatisations, des intégrations et des accès, sans fouille manuelle.
Due diligence lors d’une acquisition
Remettez à l’acquéreur une vision à jour de l’org plutôt qu’une présentation dépassée.
ISO 27001, HDS et SOC 2 attendent une documentation tenue à jour. aprity tient à jour la partie Salesforce de cette documentation. aprity ne détient pas ces certifications et ne les délivre pas ; c’est toujours votre équipe qui décide des preuves et des contrôles requis pour chaque audit.
Un état des lieux que l’auditeur peut vérifier.
Le connecteur ne fait que lire les métadonnées, jamais vos enregistrements, et les métadonnées extraites sont supprimées après chaque analyse. Les dépendances et le graphe d’exécution sont calculés à partir de ces métadonnées : à entrées identiques, résultat identique. L’IA intervient ensuite pour expliquer chaque objet, règle et automatisation. Chaque explication renvoie au composant dont elle est tirée, ce qui permet à l’auditeur de remonter de chaque affirmation à sa source.
Sécurité et confiance →- aprity ne vous apporte pas de certification ISO 27001, SOC 2 ou HDS : il documente votre org Salesforce.
- aprity n’audite pas les contrôles extérieurs à Salesforce : vos autres applications, votre infrastructure ou vos politiques.
- aprity n’observe pas le comportement à l’exécution : ce que les métadonnées ne décrivent pas reste à valider.
- aprity n’écrit pas dans l’org et ne lit pas les données métier de vos enregistrements.
Questions fréquentes
aprity suffit-il à rendre mon organisation certifiée ISO 27001, SOC 2 ou HDS ?
Non. aprity ne détient pas ces certifications et ne les délivre pas. Il tient à jour la documentation Salesforce que ces référentiels vous demandent d’entretenir : vous arrivez à l’audit avec elle, au lieu de la reconstituer à chaque cycle.
L’état des lieux est-il réellement à jour ?
Chaque offre inclut un scan par semaine, lancé depuis l’application aprity dans Salesforce : vous pouvez donc actualiser l’état des lieux la semaine même de l’audit. L’historique des changements indique les règles métier modifiées entre deux analyses.
Un auditeur peut-il se fier à cette documentation ?
Les dépendances sont calculées à partir des métadonnées, et le calcul est reproductible. Chaque explication renvoie au composant dont elle est tirée : l’auditeur vérifie à la source au lieu de croire sur parole.
aprity a-t-il besoin d’un accès en écriture ?
Non. Le connecteur fonctionne strictement en lecture seule et ne lit que les métadonnées, jamais les données métier de vos enregistrements. Les métadonnées extraites sont supprimées après chaque analyse ; seule la documentation est conservée, dans la région Azure de votre choix.
Ne reconstituez plus l’état des lieux à chaque audit.
Essai gratuit de 14 jours sur votre propre org, sans carte bancaire. Accès en lecture seule ; les métadonnées sont supprimées après chaque analyse.
Pages liées
DORA et Salesforce
Documentez la configuration et les dépendances de votre org pour DORA.
Cas d’usageReprise d’org Salesforce
Cartographiez une org héritée avant de la modifier.
Guide (en anglais)Find where a Salesforce field is used—and what your search cannot establish.
A blank dependency result is easy to misread as permission to delete a field. A useful investigation instead identifies the proposed change, collects several kinds of evidence and assigns an owner to the gaps.
GlossaireSécurité au niveau du champ (FLS)
Le réglage Salesforce qui détermine, par profil ou ensemble d’autorisations, si un utilisateur peut lire ou modifier chaque champ d’un objet.