Documentez votre org Salesforce pour DORA, et maintenez cette documentation à jour.
DORA demande aux entités financières de l’UE de documenter leurs actifs TIC, leur configuration et leurs dépendances, puis de tenir cette documentation à jour. Pour l’org Salesforce, aprity en fait la lecture : objets, automatisations, règles métier, dépendances et intégrations sont décrits en langage métier et actualisés à chaque analyse.
Accès en lecture seuleMétadonnées supprimées après chaque analyseHébergement dans l’UE (France Central)
Un inventaire que personne n’a en tête.
Le règlement sur la résilience opérationnelle numérique, règlement (UE) 2022/2554, s’applique depuis le 17 janvier 2025 aux entités financières énumérées à son article 2(1), points a) à t). Lorsque la vente, le service client ou l’entrée en relation reposent sur Salesforce, l’org fait partie des actifs TIC que l’article 8 vous demande de documenter.
Une configuration éparpillée
Objets, automatisations, règles de validation et intégrations se répartissent entre des dizaines de types de métadonnées. Personne ne peut décrire de mémoire l’état actuel de l’org, et le dernier document la montre telle qu’elle était.
Des interdépendances invisibles
L’article 8(4) porte sur « les liens et interdépendances entre les différents actifs informationnels et actifs de TIC ». Dans une org, ce sont les chemins d’exécution et les intégrations, que l’on ne découvre souvent qu’au moment d’une panne.
Des inventaires vite périmés
L’article 8(6) demande des inventaires mis à jour « périodiquement et chaque fois qu’a lieu une modification importante ». Un document annuel ne peut pas suivre des mises en production hebdomadaires.
Quatre obligations, et ce qu’aprity peut y apporter.
Chaque carte rappelle ce que demande l’article, puis indique ce qu’aprity fournit pour l’org Salesforce, rien de plus.
Identifier et documenter
DORA demande : « les entités financières identifient, classent et documentent de manière adéquate toutes les fonctions “métiers”, tous les rôles et toutes les responsabilités s’appuyant sur les TIC, les actifs informationnels et les actifs de TIC qui soutiennent ces fonctions, ainsi que leurs rôles et dépendances en ce qui concerne le risque lié aux TIC », et examinent « au moins une fois par an, le caractère adéquat de cette classification et de toute documentation pertinente » (art. 8(1)).
aprity fournit : la documentation du contenu de l’org Salesforce, en termes métier : objets et champs, automatisations, règles métier et processus, chaque règle étant reliée au composant dont elle provient.
Cartographier la configuration et les interdépendances
DORA demande : « Les entités financières identifient tous les actifs informationnels et actifs de TIC […] et répertorient ceux considérés comme critiques. Elles répertorient la configuration des actifs informationnels et des actifs de TIC et les liens et interdépendances entre les différents actifs informationnels et actifs de TIC » (art. 8(4)).
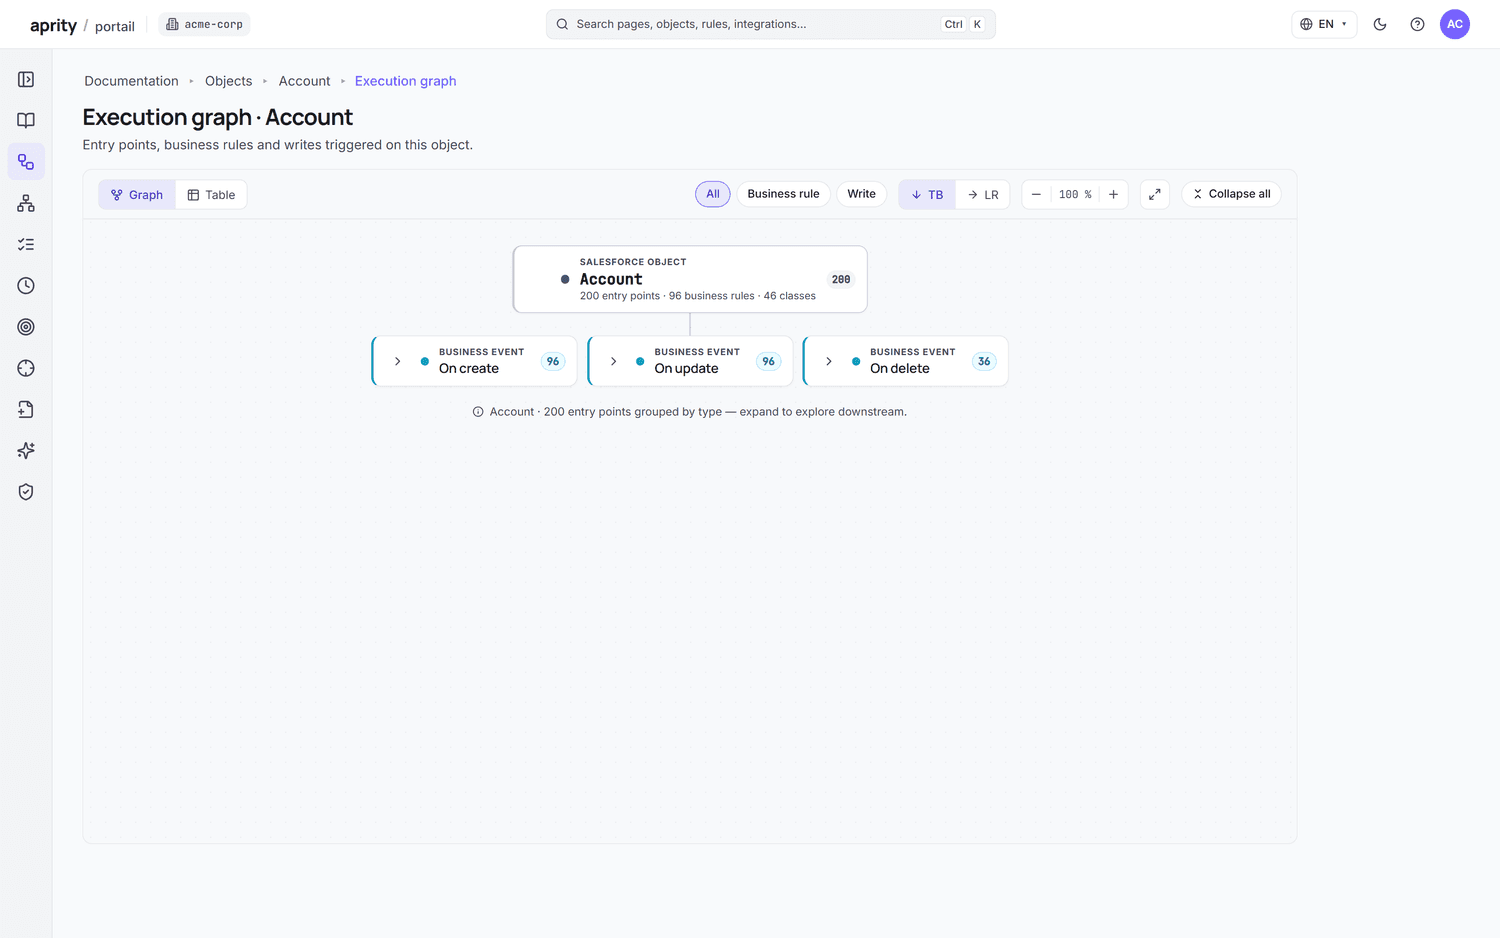
aprity fournit : un graphe de dépendances calculé à partir des métadonnées et, pour chaque objet, un graphe d’exécution qui montre ce qui se déclenche à chaque événement de sauvegarde.
Connaître vos dépendances à des tiers
DORA demande : « Les entités financières identifient et documentent tous les processus qui dépendent de prestataires tiers de services TIC, et identifient les interconnexions avec des prestataires tiers de services TIC qui fournissent des services qui soutiennent des fonctions critiques ou importantes » (art. 8(5)), et « tiennent et mettent à jour, au niveau de l’entité et aux niveaux sous-consolidé et consolidé, un registre d’informations en rapport avec tous les accords contractuels portant sur l’utilisation de services TIC fournis par des prestataires tiers de services TIC » (art. 28(3)).
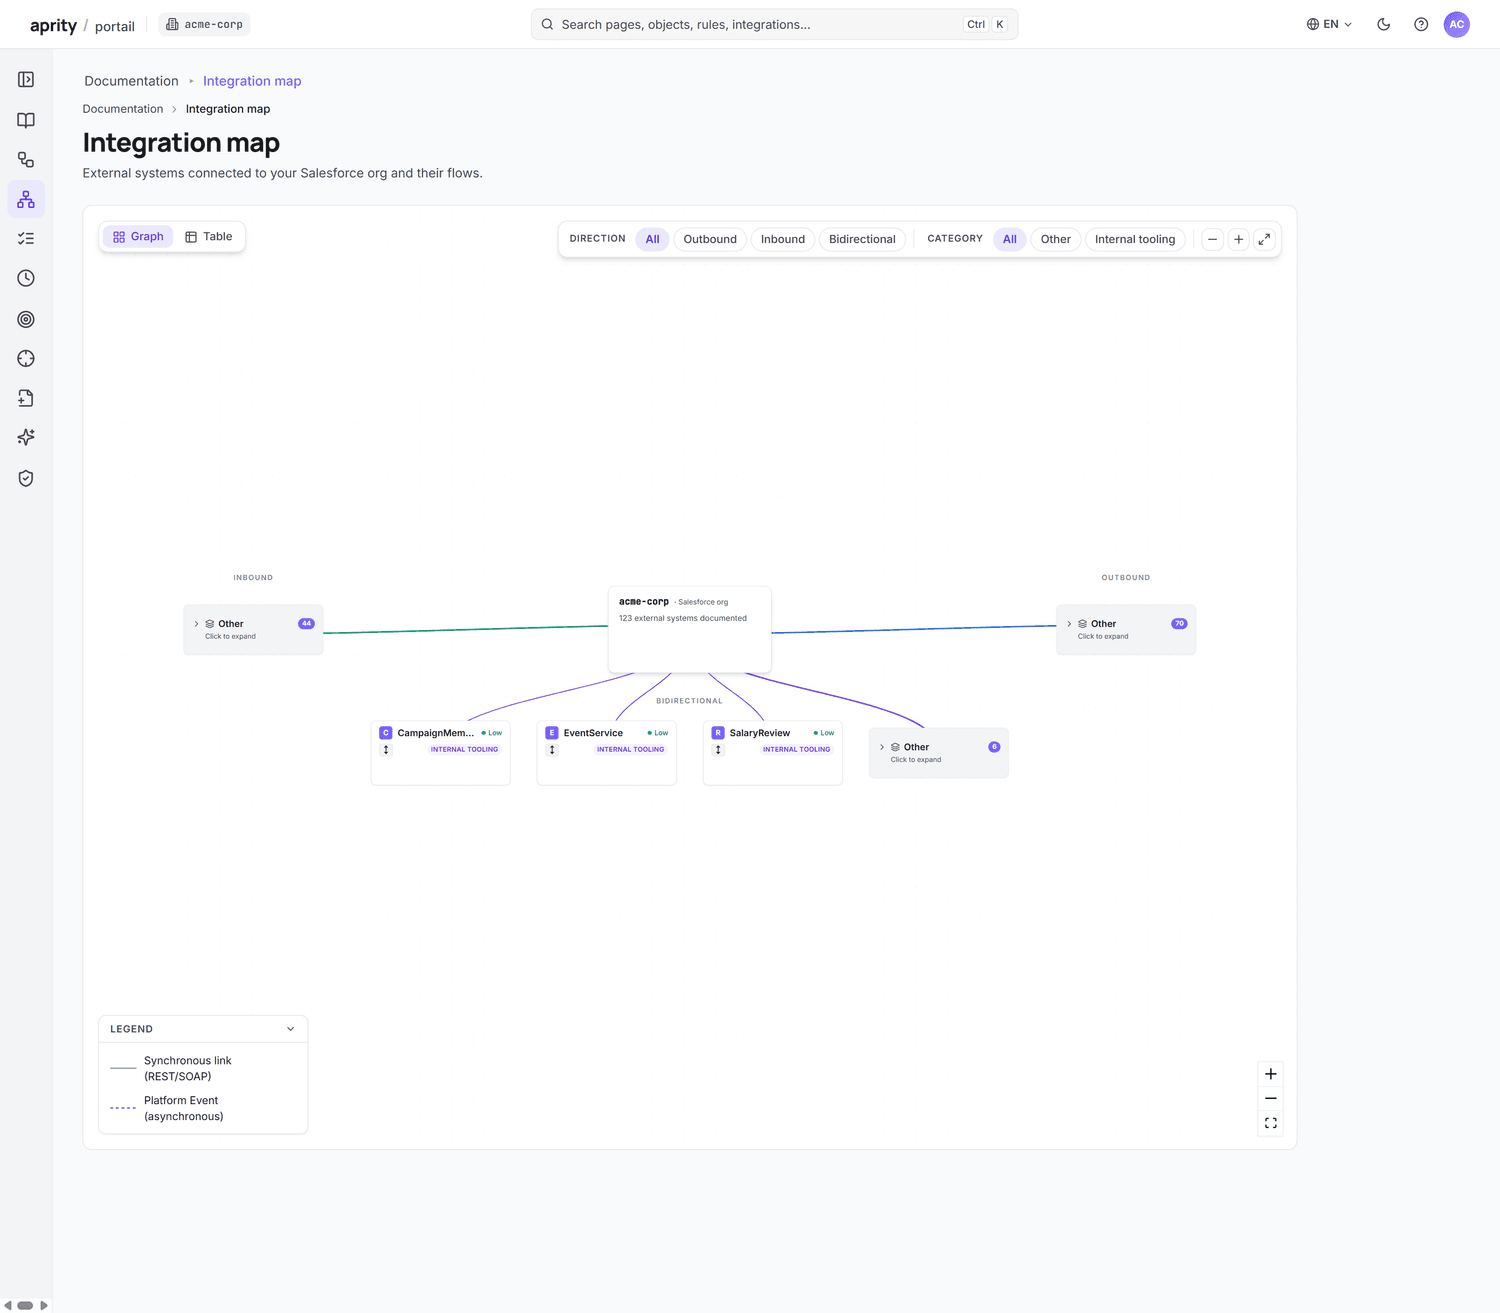
aprity fournit : une carte des systèmes externes que l’org appelle et de ceux qui l’appellent, établie à partir des appels réellement présents dans le code. Le registre lui-même reste sous votre responsabilité.
Tenir les inventaires à jour
DORA demande : « Aux fins des paragraphes 1, 4 et 5, les entités financières tiennent des inventaires pertinents et les mettent à jour périodiquement et chaque fois qu’a lieu une modification importante visée au paragraphe 3 » (art. 8(6)).
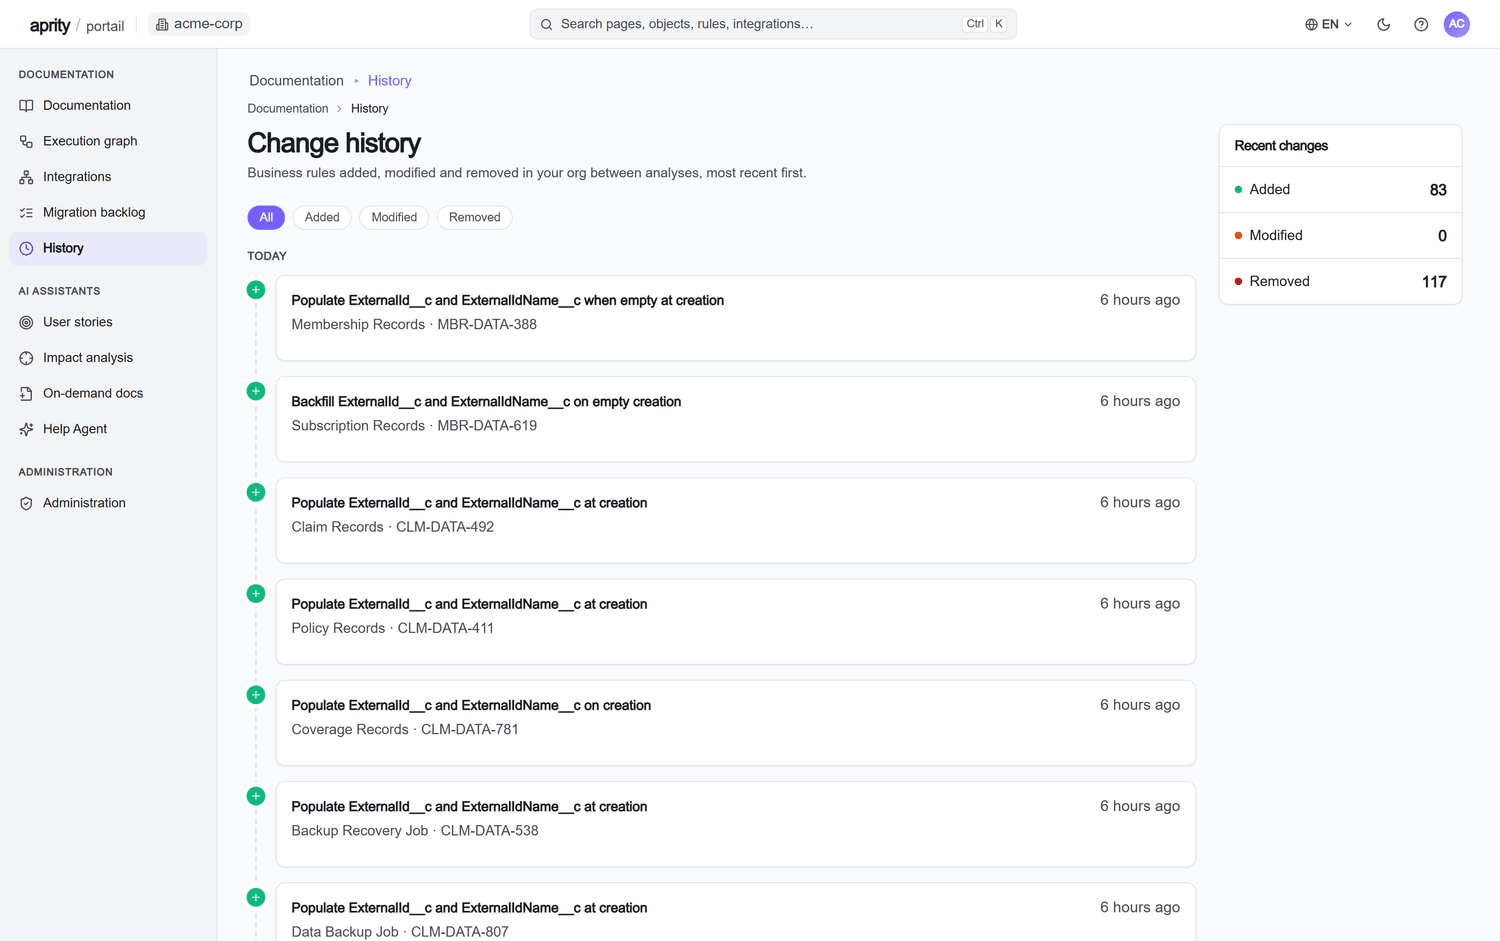
aprity fournit : une analyse lancée à la demande, jusqu’à une fois par semaine, et la liste des règles ajoutées, modifiées ou supprimées entre deux analyses, décrites en langage métier.
Les équipes qui répondent de l’org Salesforce.
Équipes risques TIC et conformité
Disposez, pour les inventaires de l’article 8, d’une description à jour de la configuration et des dépendances de l’org, actualisée avant chaque revue au lieu d’être reconstituée pour l’occasion.
Responsables de la plateforme Salesforce
Montrez ce qui s’exécute sur chaque objet et de quels systèmes externes l’org dépend, sous une forme que la conformité peut lire sans connaître Salesforce.
Responsables du risque tiers
À partir de la carte des intégrations, vérifiez que le registre d’informations couvre bien les prestataires avec lesquels le CRM échange réellement des données.
Vous aurez aussi à évaluer aprity en tant que prestataire TIC. aprity ne lit que les métadonnées et les supprime après chaque analyse, fait passer l’IA par Azure dans la région de l’UE que vous choisissez, et propose des conditions adaptées au secteur financier : assistance du prestataire TIC, droits d’audit et stratégie de sortie. Le détail figure sur la page sécurité.
Une documentation tirée des métadonnées, pas de la mémoire.
Un package managé et une application connectée, limités à la lecture, consultent uniquement les métadonnées, jamais vos enregistrements, et n’écrivent rien dans l’org. Les dépendances et le graphe d’exécution sont calculés à partir de ces métadonnées : à entrées identiques, résultat identique. L’IA explique ensuite les objets, les règles, les automatisations et les intégrations dans un portail web, et chaque explication renvoie à sa source pour qu’un relecteur puisse la vérifier. Le comportement à l’exécution, que les métadonnées ne décrivent pas, reste à valider.
Sécurité et confiance →- aprity ne vous rend pas conforme à DORA. La conformité incombe à l’entité financière et couvre la gouvernance, la gestion du risque TIC, la notification des incidents, les tests et le risque lié aux tiers.
- Cette page ne constitue pas un conseil juridique. L’interprétation de vos obligations revient à vos équipes conformité et juridique.
- aprity ne couvre que l’org Salesforce, pas vos autres applications, votre infrastructure ni vos réseaux.
- aprity ne produit pas le registre d’informations de l’article 28(3). La carte des intégrations sert à l’alimenter ; le registre reste le vôtre.
Source : règlement (UE) 2022/2554 sur EUR-Lex. Références d’articles vérifiées dans le texte publié.
Questions fréquentes
aprity nous rend-il conformes à DORA ?
Non. La conformité à DORA incombe à l’entité financière et dépasse largement une application : gouvernance, gestion du risque TIC, notification des incidents, tests de résilience et risque lié aux tiers. aprity produit et tient à jour la documentation de votre org Salesforce, qui alimente ce travail. Rien sur cette page ne constitue un conseil juridique.
aprity produit-il le registre d’informations DORA ?
Non. L’article 28(3) demande aux entités financières de tenir et de mettre à jour « un registre d’informations en rapport avec tous les accords contractuels portant sur l’utilisation de services TIC fournis par des prestataires tiers de services TIC » ; ce registre leur appartient. La carte des intégrations d’aprity montre quels systèmes externes votre org Salesforce appelle et lesquels l’appellent, ce qui aide à vérifier que le registre couvre les prestataires dont le CRM dépend réellement.
Comment aprity tient-il la documentation à jour ?
Vous lancez une analyse quand vous le souhaitez, jusqu’à une fois par semaine, et le portail reflète l’org dans son état actuel. La comparaison entre deux analyses fait apparaître les règles ajoutées, modifiées ou supprimées : vous voyez ce qui a changé dans l’org entre deux dates.
À quoi aprity accède-t-il, et où est-il hébergé ?
Le connecteur ne fait que lire, et uniquement les métadonnées, jamais les données métier de vos enregistrements. Les métadonnées extraites sont supprimées après chaque analyse ; seule la documentation qui en est tirée est conservée. La région d’hébergement est choisie à la souscription, France Central (UE) ou East US, et l’inférence IA passe exclusivement par Microsoft Azure. aprity ne détient pas de certification ISO 27001, SOC 2 ou HDS.
Une documentation Salesforce aussi à jour que votre org.
Essai gratuit de 14 jours sur votre propre org, activé après une vérification rapide, sans carte bancaire. Accès en lecture seule ; les métadonnées sont supprimées après chaque analyse.
Pages liées
Audit d’org Salesforce
Une documentation déjà à jour pour votre prochain audit.
Cas d’usageDocumentation Salesforce
Chaque objet, chaque Flow et chaque règle de votre org, documentés automatiquement.
Cas d’usageReprise d’org Salesforce
Cartographiez une org héritée avant de la modifier.
Cas d’usageMigration Selligent vers Salesforce
Documentez une instance Selligent et cadrez la migration.